Domain ezns.de kaufen?
Wir ziehen mit dem Projekt
ezns.de um.
Sind Sie am Kauf der Domain
ezns.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ezns.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
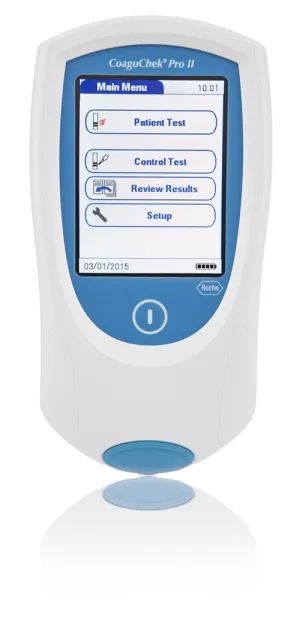
Roche Diagnostik CoaguChek Pro II Gerät - incl. Netzteil, Ärztliche INR-Kontrolle einfach, schnell und zuverlässig 07210841003CoaguChek® Pro II – Gerinnungsmessgerät für PT/INR und aPTT in Praxis und Klinik Das CoaguChek® Pro II von Roche Diagnostics ist ein Point-of-Care-Gerinnungsmessgerät für den professionellen Einsatz. Es bestimmt die Prothrombinzeit (PT, angezeigt als INR, % Quick oder Sekunden) und als zweiten Parameter die aktivierte partielle Thromboplastinzeit (aPTT) aus kapillärem, venösem oder arteriellem Vollblut. Der PT-Wert liegt in weniger als einer Minute vor, der aPTT-Wert nach wenigen Minuten. Die Ergebnisse werden in den Einheiten angezeigt, die auch bei Plasmamessungen im Labor verwendet werden. Mit Touchscreen, 2D-Barcodescanner und WLAN ist das Gerät auf dokumentationspflichtige Abläufe in Arztpraxis, Klinik, Hausbesuch und Pflegeheim ausgelegt. Das CoaguChek Pro II ist der Nachfolger des CoaguChek XS Plus und ausschließlich für die Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Zwei Gerinnungsparameter in einem Gerät – PT/INR für die Antikoagulationskontrolle, aPTT zusätzlich für das Heparin-Monitoring Ergebnis direkt am Patienten – keine Probenversendung ins Labor Schonende Blutgewinnung aus der Fingerbeere, alternativ venöses oder arterielles Vollblut Ergebnisse in laborüblichen Plasma-Einheiten – direkt vergleichbar mit Laborwerten Patienten- und Benutzer-IDs per Barcode erfassen – weniger Verwechslungs- und Übertragungsfehler Drahtlose Anbindung an Datenmanagementsysteme per WLAN, kabelgebunden über die optionale Basisstation Bedienung über farbigen Touchscreen mit geführten Abläufen Mobil einsetzbar mit wiederaufladbarem Akku – auch für Hausbesuche und Pflegeheime Technische Daten Hersteller Roche Diagnostics Zweckbestimmung PT- und aPTT-Bestimmung zur patientennahen Anwendung im professionellen Bereich Messprinzip PT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit humanem rekombinantem Thromboplastin Messprinzip aPTT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit Celite Teststreifen CoaguChek® PT Test, CoaguChek® aPTT Test Probenmaterial Frisches kapilläres, venöses oder arterielles Vollblut Probenvolumen 8 µl Messzeit PT: weniger als 1 Minute · aPTT: einige Minuten Messbereich PT INR 0,8–8,0 · % Quick 120–5 · Sekunden 9,6–96 Messbereich aPTT 20–130 plasmaäquivalente Sekunden Heparin-Einfluss PT: unempfindlich bis 3 IE/ml (UFH und NMH) · aPTT: UFH linear 0,1–1,0 IE/ml, NMH unempfindlich bis < 0,5 IE/ml Speicher 2000 Patienten- und 500 QK-Ergebnisse mit Datum und Uhrzeit Bedienung Farbiger Touchscreen Datenerfassung / -übertragung 2D-Barcodescanner, WLAN, Infrarot · Ethernet und USB über optionale Basisstation Stromversorgung Wiederaufladbarer Universal-Akku, Netzteil 12 V DC Tests pro Akkuladung ca. 60 PT-Tests · mindestens 20 aPTT-Tests Betriebstemperatur +12 bis +32 °C Gewicht 280 g (ohne Akku) Kennzeichnung CE, In-vitro-Diagnostikum Lieferumfang CoaguChek® Pro II Messgerät Universal-Akku (separat verpackt, vor Inbetriebnahme einzusetzen) Netzteil Benutzerhandbuch Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung (PT-Messung) Vor der ersten Inbetriebnahme den Universal-Akku einsetzen und über das Netzteil laden. Gerät einschalten, Benutzer- und Patienten-ID eingeben oder per Barcode scannen. Bei einer neuen Teststreifencharge den zugehörigen Code-Chip in das Gerät einlegen. CoaguChek PT Test Teststreifen einschieben und den Anweisungen auf dem Display folgen. Blutprobe (8 µl) auftragen – die Messung startet automatisch. Ergebnis nach weniger als einer Minute ablesen. Es wird mit Datum, Uhrzeit und Patienten-ID gespeichert. Häufige Fragen Worin unterscheidet sich das CoaguChek Pro II vom CoaguChek INRange? Das CoaguChek Pro II ist für den professionellen Einsatz bei vielen Patienten in Praxis und Klinik bestimmt und bestimmt zusätzlich zur PT den aPTT-Wert. Das CoaguChek INRange ist ausschließlich für Patienten im Gerinnungs-Selbstmanagement vorgesehen und darf nur von einem einzelnen Patienten verwendet werden. Was ist der Unter848,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
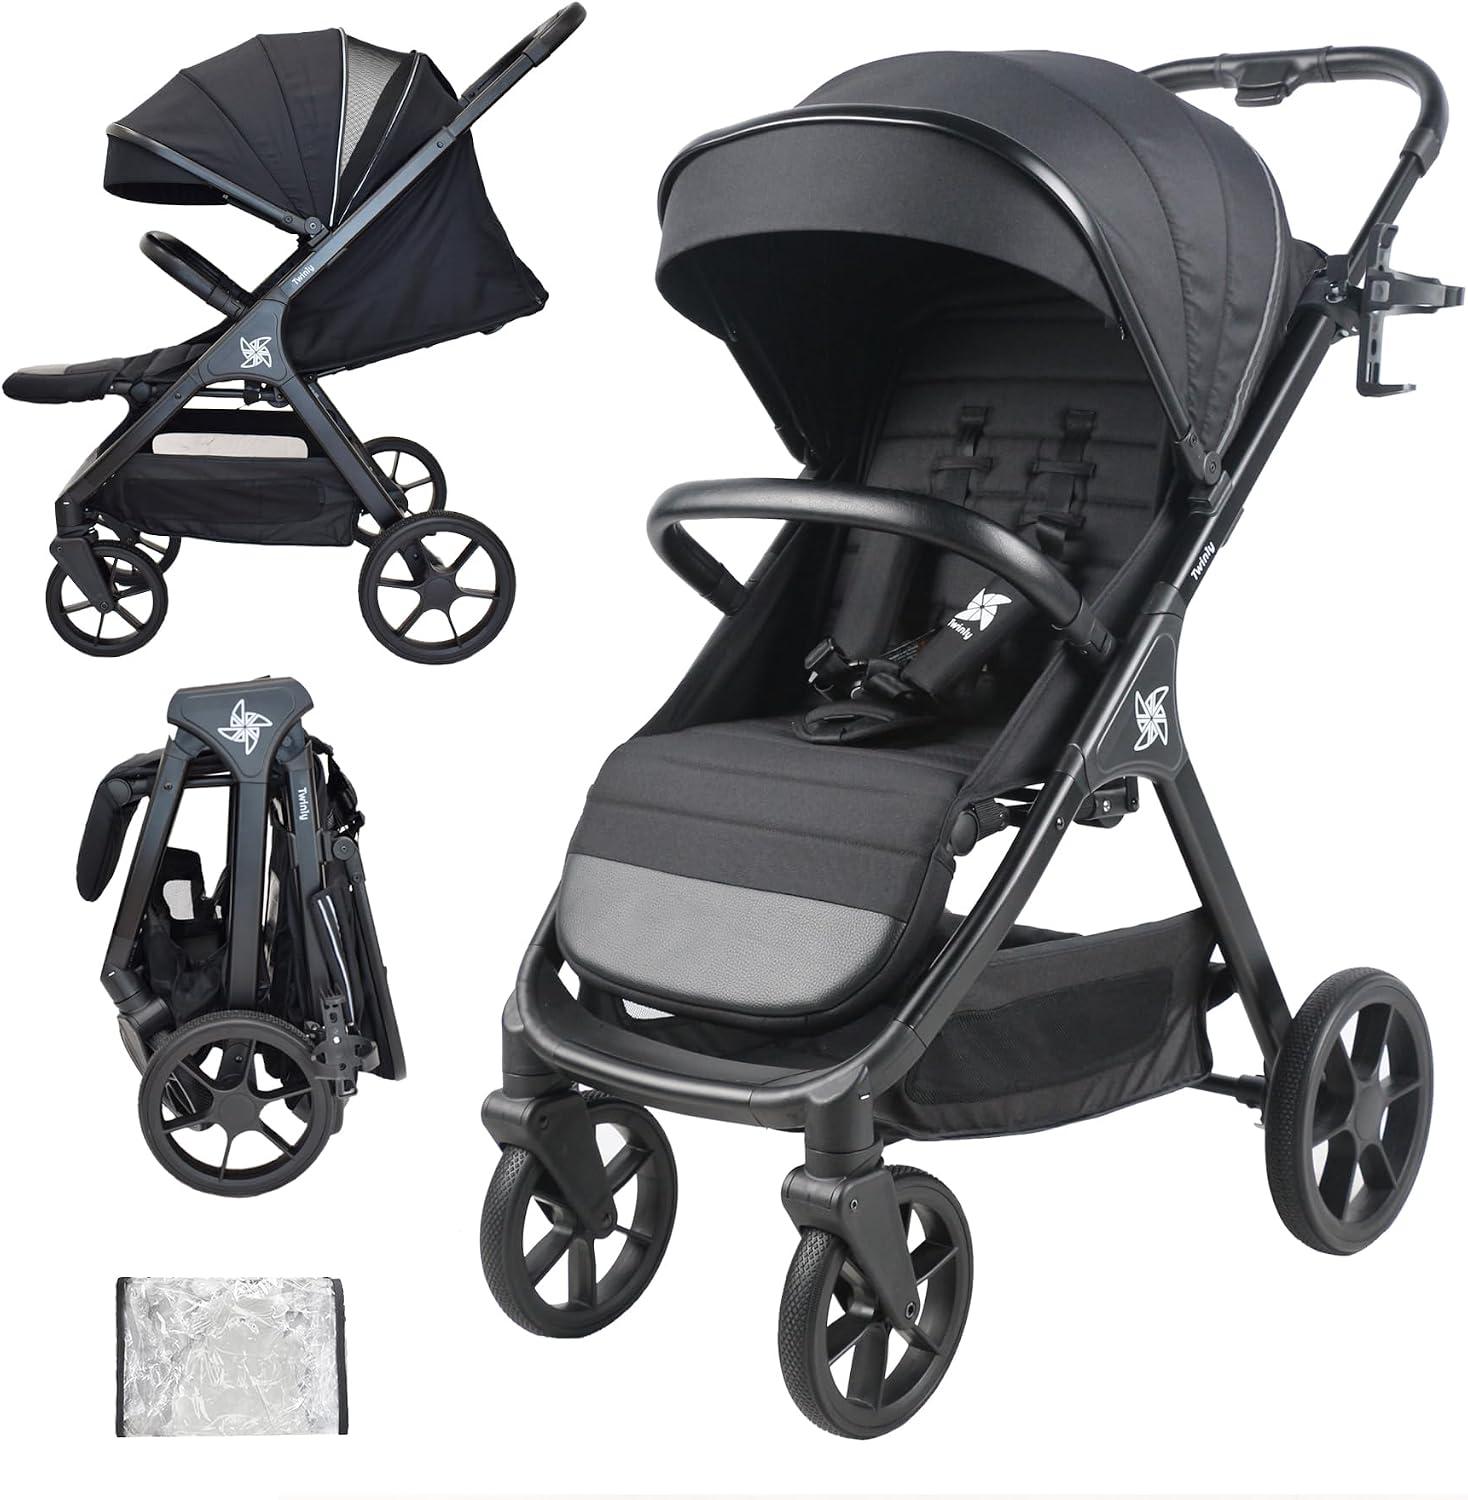
Buggy Spacely - geräumiger Sitz - einfach zusammenklappbar - XXL-Sonnendach mit UV-SchutzDer Spacely Kinderwagen bietet Ihnen und Ihrem Kind ultimativen Komfort und Bequemlichkeit. Mit einer maximalen Tragfähigkeit von 25 kg ist dieser Kinderwagen für heranwachsende Kinder konzipiert und hält somit viele Jahre. Der geräumige Sitz bietet ausreichend Platz für Ihr Kind und sorgt für eine angenehme Fahrt, während das XXL-Verdeck mit UPF50+-Filter Ihr Kind vor schädlichen Sonnenstrahlen schützt.Darüber hinaus lässt sich der Kinderwagen sehr einfach zusammenklappen, sodass Sie ihn problemlos auf all Ihren Ausflügen mitnehmen können. Der Regenüberzug hält Ihr Kind bei unerwarteten Regenschauern trocken, sodass Sie beruhigt unterwegs sein können. Der Spacely ist die ideale Wahl für Eltern, die einen langlebigen und praktischen Kinderwagen suchen, der alle Wünsche erfüllt.Verwandeln Sie jeden Spaziergang in ein angenehmes Erlebnis mit dem Spacely Kinderwagen, einem zuverlässigen Partner für Ihre Abenteuer!380,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beanie MAXIMO, Mädchen, Gr. 57, pink, Baumwollmischung, Mützen Beanie, UV-Schutz 50+ schützt Kinder zuverlässig vor SonnenstrahlenMädchen-Beanie von MAXIMO im angesagten Look. Die Baumwollmischung trocknet schnell und ist angenehm zu tragen. Empfehlenswert ist die Mütze nicht nur, um den Kopf zu wärmen, sondern auch als stylische Ergänzung zum Outfit. Nicht nur als...17,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Krumwiede-Steiner, Franziska: Förderpläne - einfach und effizientFörderpläne - einfach und effizient , Beobachten, diagnostizieren und überprüfen (5. bis 10. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20180817, Produktform: Kartoniert, Inhalt/Anzahl: 1, Beilage: Broschüre klebegebunden mit CD, Titel der Reihe: Bergedorfer Grundsteine Schulalltag##, Autoren: Krumwiede-Steiner, Franziska, Seitenzahl/Blattzahl: 56, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 5. bis 10. Klasse; Diagnostik & Förderung; Förderpläne; Sekundarstufe I, Fachschema: Förderung (pädagogisch)~Didaktik~Unterricht / Didaktik, Fachkategorie: Schule und Lernen~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: HAS, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: HAS SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag, Länge: 296, Breite: 212, Höhe: 7, Gewicht: 210, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: +1, Schulform: Hauptschule, Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 191200620,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roche Diagnostik CoaguChek Pro II Gerät - incl. Netzteil, Ärztliche INR-Kontrolle einfach, schnell und zuverlässig 07210841003CoaguChek® Pro II – Gerinnungsmessgerät für PT/INR und aPTT in Praxis und Klinik Das CoaguChek® Pro II von Roche Diagnostics ist ein Point-of-Care-Gerinnungsmessgerät für den professionellen Einsatz. Es bestimmt die Prothrombinzeit (PT, angezeigt als INR, % Quick oder Sekunden) und als zweiten Parameter die aktivierte partielle Thromboplastinzeit (aPTT) aus kapillärem, venösem oder arteriellem Vollblut. Der PT-Wert liegt in weniger als einer Minute vor, der aPTT-Wert nach wenigen Minuten. Die Ergebnisse werden in den Einheiten angezeigt, die auch bei Plasmamessungen im Labor verwendet werden. Mit Touchscreen, 2D-Barcodescanner und WLAN ist das Gerät auf dokumentationspflichtige Abläufe in Arztpraxis, Klinik, Hausbesuch und Pflegeheim ausgelegt. Das CoaguChek Pro II ist der Nachfolger des CoaguChek XS Plus und ausschließlich für die Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Zwei Gerinnungsparameter in einem Gerät – PT/INR für die Antikoagulationskontrolle, aPTT zusätzlich für das Heparin-Monitoring Ergebnis direkt am Patienten – keine Probenversendung ins Labor Schonende Blutgewinnung aus der Fingerbeere, alternativ venöses oder arterielles Vollblut Ergebnisse in laborüblichen Plasma-Einheiten – direkt vergleichbar mit Laborwerten Patienten- und Benutzer-IDs per Barcode erfassen – weniger Verwechslungs- und Übertragungsfehler Drahtlose Anbindung an Datenmanagementsysteme per WLAN, kabelgebunden über die optionale Basisstation Bedienung über farbigen Touchscreen mit geführten Abläufen Mobil einsetzbar mit wiederaufladbarem Akku – auch für Hausbesuche und Pflegeheime Technische Daten Hersteller Roche Diagnostics Zweckbestimmung PT- und aPTT-Bestimmung zur patientennahen Anwendung im professionellen Bereich Messprinzip PT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit humanem rekombinantem Thromboplastin Messprinzip aPTT Amperometrische (elektrochemische) Bestimmung nach Aktivierung mit Celite Teststreifen CoaguChek® PT Test, CoaguChek® aPTT Test Probenmaterial Frisches kapilläres, venöses oder arterielles Vollblut Probenvolumen 8 µl Messzeit PT: weniger als 1 Minute · aPTT: einige Minuten Messbereich PT INR 0,8–8,0 · % Quick 120–5 · Sekunden 9,6–96 Messbereich aPTT 20–130 plasmaäquivalente Sekunden Heparin-Einfluss PT: unempfindlich bis 3 IE/ml (UFH und NMH) · aPTT: UFH linear 0,1–1,0 IE/ml, NMH unempfindlich bis < 0,5 IE/ml Speicher 2000 Patienten- und 500 QK-Ergebnisse mit Datum und Uhrzeit Bedienung Farbiger Touchscreen Datenerfassung / -übertragung 2D-Barcodescanner, WLAN, Infrarot · Ethernet und USB über optionale Basisstation Stromversorgung Wiederaufladbarer Universal-Akku, Netzteil 12 V DC Tests pro Akkuladung ca. 60 PT-Tests · mindestens 20 aPTT-Tests Betriebstemperatur +12 bis +32 °C Gewicht 280 g (ohne Akku) Kennzeichnung CE, In-vitro-Diagnostikum Lieferumfang CoaguChek® Pro II Messgerät Universal-Akku (separat verpackt, vor Inbetriebnahme einzusetzen) Netzteil Benutzerhandbuch Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung (PT-Messung) Vor der ersten Inbetriebnahme den Universal-Akku einsetzen und über das Netzteil laden. Gerät einschalten, Benutzer- und Patienten-ID eingeben oder per Barcode scannen. Bei einer neuen Teststreifencharge den zugehörigen Code-Chip in das Gerät einlegen. CoaguChek PT Test Teststreifen einschieben und den Anweisungen auf dem Display folgen. Blutprobe (8 µl) auftragen – die Messung startet automatisch. Ergebnis nach weniger als einer Minute ablesen. Es wird mit Datum, Uhrzeit und Patienten-ID gespeichert. Häufige Fragen Worin unterscheidet sich das CoaguChek Pro II vom CoaguChek INRange? Das CoaguChek Pro II ist für den professionellen Einsatz bei vielen Patienten in Praxis und Klinik bestimmt und bestimmt zusätzlich zur PT den aPTT-Wert. Das CoaguChek INRange ist ausschließlich für Patienten im Gerinnungs-Selbstmanagement vorgesehen und darf nur von einem einzelnen Patienten verwendet werden. Was ist der Unter848,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buggy Spacely - geräumiger Sitz - einfach zusammenklappbar - XXL-Sonnendach mit UV-SchutzDer Spacely Kinderwagen bietet Ihnen und Ihrem Kind ultimativen Komfort und Bequemlichkeit. Mit einer maximalen Tragfähigkeit von 25 kg ist dieser Kinderwagen für heranwachsende Kinder konzipiert und hält somit viele Jahre. Der geräumige Sitz bietet ausreichend Platz für Ihr Kind und sorgt für eine angenehme Fahrt, während das XXL-Verdeck mit UPF50+-Filter Ihr Kind vor schädlichen Sonnenstrahlen schützt.Darüber hinaus lässt sich der Kinderwagen sehr einfach zusammenklappen, sodass Sie ihn problemlos auf all Ihren Ausflügen mitnehmen können. Der Regenüberzug hält Ihr Kind bei unerwarteten Regenschauern trocken, sodass Sie beruhigt unterwegs sein können. Der Spacely ist die ideale Wahl für Eltern, die einen langlebigen und praktischen Kinderwagen suchen, der alle Wünsche erfüllt.Verwandeln Sie jeden Spaziergang in ein angenehmes Erlebnis mit dem Spacely Kinderwagen, einem zuverlässigen Partner für Ihre Abenteuer!380,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Beanie MAXIMO, Mädchen, Gr. 57, pink, Baumwollmischung, Mützen Beanie, UV-Schutz 50+ schützt Kinder zuverlässig vor SonnenstrahlenMädchen-Beanie von MAXIMO im angesagten Look. Die Baumwollmischung trocknet schnell und ist angenehm zu tragen. Empfehlenswert ist die Mütze nicht nur, um den Kopf zu wärmen, sondern auch als stylische Ergänzung zum Outfit. Nicht nur als...17,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Krumwiede-Steiner, Franziska: Förderpläne - einfach und effizientFörderpläne - einfach und effizient , Beobachten, diagnostizieren und überprüfen (5. bis 10. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20180817, Produktform: Kartoniert, Inhalt/Anzahl: 1, Beilage: Broschüre klebegebunden mit CD, Titel der Reihe: Bergedorfer Grundsteine Schulalltag##, Autoren: Krumwiede-Steiner, Franziska, Seitenzahl/Blattzahl: 56, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 5. bis 10. Klasse; Diagnostik & Förderung; Förderpläne; Sekundarstufe I, Fachschema: Förderung (pädagogisch)~Didaktik~Unterricht / Didaktik, Fachkategorie: Schule und Lernen~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: HAS, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: HAS SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag, Länge: 296, Breite: 212, Höhe: 7, Gewicht: 210, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: +1, Schulform: Hauptschule, Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 191200620,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Henze, Christian: Schnell, einfach, italienischSchnell, einfach, italienisch , Unkomplizierte mediterrane Rezepte , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20210510, Produktform: Leinen, Autoren: Henze, Christian, Seitenzahl/Blattzahl: 176, Abbildungen: 130 Farbfotos, Keyword: alltagstaugliche rezepte; buch; bücher; christian henze; dolce vita; dolci; feierabend-blitzrezepte; genial italienisch; gewürze; italien kochbuch; italienisch kochen; italienische küche; italienische rezepte; italienisches kochbuch; jamie kocht italien; kochbuch; kochbücher; kochen; kräuter; kräuterbuch; länderküche; mdr um 4; mediterrane küche; mediterrane rezepte; mittelmeer-küche; nudeln kochbuch; pasta; pastarezepte; pizza; pizzabacken; pizzarezepte; ratgeber; schnelle küche; urlaub zuhause, Fachschema: Gewürz - Gewürzkräuter~Kochen / Gewürze~Italien / Küche~Kochen / Italien~Kochen / Allgemeines Kochbuch, Grundwissen~Gourmet~Kochen / Feinschmecker, Kulturgeschichte, Lebensart~Kochen / Fisch, Meeresfrüchte~Kochen / Fleisch, Geflügel, Wild~Kochen / Schnelle Küche~Kochen / Prominente kochen, TV-Küche~Kochen / Kräuter~Kräuter / Küchenkräuter~Küchenkräuter~Nudel~Pasta~Kochen / Eierspeise, Mehlprodukt, Nudel, Reis, Fachkategorie: Kochen und Rezepte allgemein~TV-, Starkoch-Kochbücher~Schnelle Küche~Kochen mit Huhn und anderem Geflügel~Kochen mit Fisch und Meeresfrüchten~Kochen mit Kräutern und Gewürzen~Kochen / Essen nach Zutaten: Pasta und Nudeln~Nationale und regionale Küche, Region: Italien, Warengruppe: HC/Länderküchen, Fachkategorie: Kochen mit Fleisch und Wild, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Suedwest Verlag, Verlag: Suedwest Verlag, Verlag: Südwest, Länge: 264, Breite: 221, Höhe: 25, Gewicht: 940, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783517093192, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.